
Teknoloji Devinin Kameralarında Güvenlik Açığı
OPSWAT tarafından Eylül 2026'da paylaşılan rapora göre, korsanların şifre bilmeden canlı görüntüye erişmesine veya cihazı kilitlemesine yol açan iki büyük güvenlik açığı tespit edilmiştir.
Ev ve ofis güvenliğinde en çok tercih edilen markalardan biri olan TP-Link, son dönemde popüler Tapo serisi akıllı kameralarında keşfedilen kritik güvenlik açıklarıyla gündemde. Siber güvenlik dünyasında geniş yankı uyandıran bu gelişme, akıllı ev cihazlarının (IoT) siber korsanlar için nasıl açık bir hedef haline gelebileceğini bir kez daha gözler önüne serdi.
Bu yazımızda, tespit edilen bu açıkların detaylarını ve kameranızı siber tehditlere karşı nasıl koruma altına alabileceğinizi inceliyoruz.
Güvenlik Açıklarının Detayları: Tehlike Ne Kadar Büyük?
Yapılan araştırmalara göre, özellikle çok satan Tapo C200 ve Tapo C120 modelleri başta olmak üzere birçok cihazı etkileyen iki büyük zafiyet (CVE-2026-15315 ve CVE-2026-15316) rapor edildi.
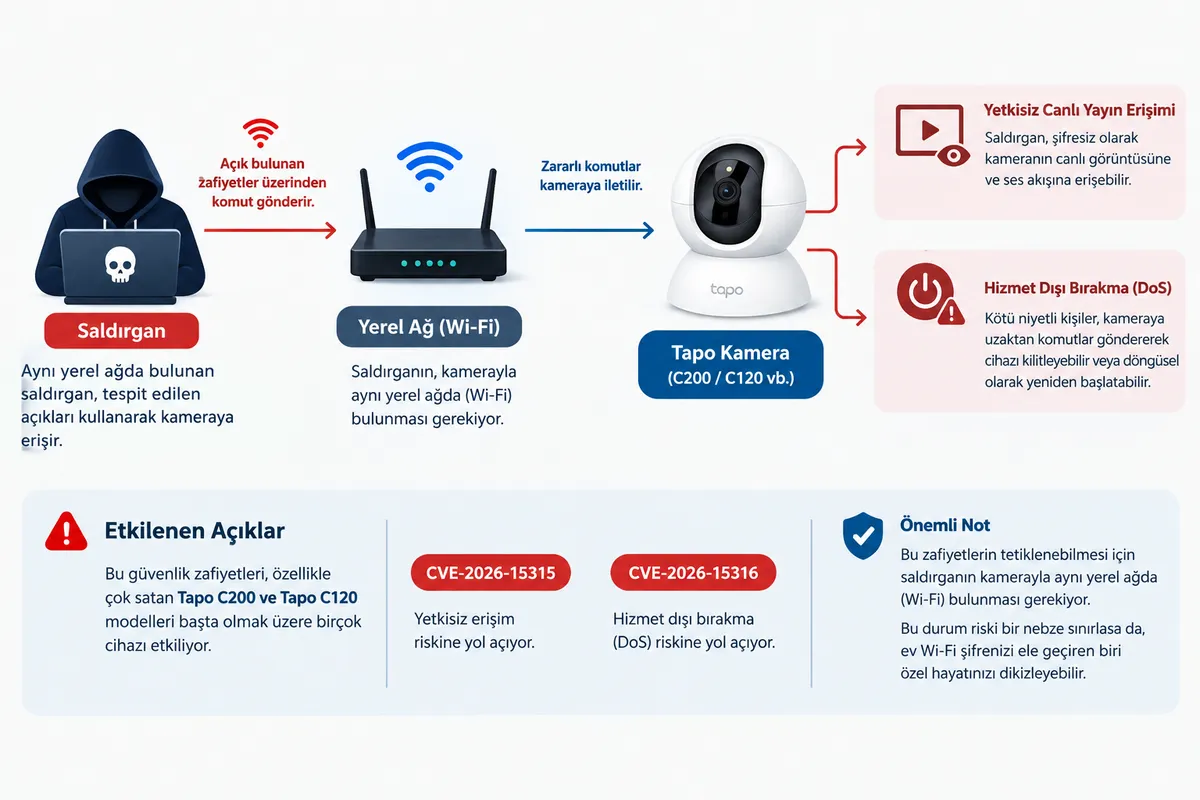
Bu açıkların yarattığı en büyük riskler şunlar:
Yetkisiz Canlı Yayın Erişimi: Saldırganlar, cihazın şifresini bilmelerine gerek kalmadan kameranın canlı görüntüsüne ve ses akışına erişebiliyor.
Hizmet Dışı Bırakma (DoS): Kötü niyetli kişiler kameraya uzaktan komutlar göndererek cihazı tamamen kilitleyebiliyor veya döngüsel olarak yeniden başlamaya zorlayarak güvenlik sisteminizi devre dışı bırakabiliyor.
Kameranızın Hacklendiğini Nasıl Anlarsınız?
Eğer evinizdeki IP kamerada aşağıdaki belirtilerden bir veya birkaçını gözlemliyorsanız, cihazınızın güvenliği kompromize olmuş olabilir:
İzinsiz Hareketler: Kamera lensinin siz uygulamayı kullanmadığınız halde kendi kendine dönmesi veya odak değiştirmesi.
Şüpheli Sesler: Cihaz hoparlöründen gelen yabancı sesler, tıkırtılar veya fısıltılar.
Ayarlarda Değişiklik: Tapo uygulamasındaki kayıt saatlerinin, hareket algılama bölgelerinin veya şifrelerin bilginiz dışında değişmesi.
Sürekli Çevrimdışı Olma: Kameranın durup dururken ağdan düşmesi, donması veya sık sık yeniden başlaması.
Cihazınızı Güvence Altına Almak İçin 4 Kritik Adım
TP-Link, güvenlik araştırmacılarının uyarısının ardından hızlıca harekete geçerek bu açıkları kapatan resmi yamaları yayınladı. Kameranızı ve gizliliğinizi korumak için vakit kaybetmeden şu önlemleri alın:
1. Firmware (Yazılım) Güncellemesini Hemen Yapın
Güvenlik açıklarına karşı en etkili kalkan güncel kalmaktır. Tapo uygulamasını açın, cihaz ayarlarına girin ve Yazılım Güncelleme (Firmware Update) bölümünden kameranızı hemen en son sürüme yükseltin. Mümkünse "Otomatik Güncelleme" seçeneğini aktif edin.
Otomatik güncelleme yapamazsanız, tp-link destek sayfasından, ürününüze ait firmware dosyalarına ulaşabilir, müşteri hizmetlerinden destek alabilirsiniz.
https://www.tp-link.com/tr/support/
2. Ağ Segmentasyonu (Misafir Ağı) Kullanın
Akıllı kameralarınızı, akıllı pencerelerinizi ve diğer IoT cihazlarınızı ana bilgisayar ve telefonlarınızın bağlı olduğu Wi-Fi ağından ayırın. Modenizin arayüzüne girerek bir Misafir Ağı (Guest Network) oluşturun ve kameraları yalnızca bu ağa bağlayın. Böylece ağdaki bir cihaz hacklense bile diğerlerine sıçrayamaz.
3. İki Faktörlü Doğrulamayı (2FA) Aktif Edin
TP-Link bulut hesabınız için harf, rakam ve sembollerden oluşan benzersiz bir şifre belirleyin. Tapo uygulaması üzerinden İki Faktörlü Doğrulamayı (2FA) açarak, şifreniz çalınsa bile yabancıların hesabınıza giriş yapmasını engelleyin.
4. Port Yönlendirmeden Kaçının
Kameranıza uzaktan erişmek için modeminiz üzerinden doğrudan port yönlendirme (Port Forwarding / DMZ) yapmayın. Kamerayı doğrudan dış internete açmak, siber korsanların tarama botlarına davetiye çıkarmaktır. Cihazın kendi güvenli bulut altyapısını kullanın.
Akıllı kameralar evimizi korurken, dijital kapıların açık bırakılması durumunda mahremiyetimizi tehdit eden birer unsura dönüşebilir. Güvenlik.teknolojileri.net ekibi olarak, IoT cihazlarınızın yazılım güncellemelerini düzenli olarak kontrol etmenizi ve ağ güvenliği protokollerine sadık kalmanızı önemle tavsiye ediyoruz.